

Saiba como a Realtime API autentica conexões com tokens, incluindo como obter uma chave de API e autenticar-se pelos protocolos WebSocket, WebRTC e AOQ.
Authorization.
A autenticação ocorre apenas durante a configuração da conexão. Após o estabelecimento da conexão, a transmissão de dados não exige nova autenticação.
A tabela a seguir compara os métodos de autenticação dos três protocolos:
Protocolo | Momento da autenticação | Método de autenticação | Observações |
|---|---|---|---|
AOQ | Quando o AppServer da aplicação requisita o gateway | Cabeçalho HTTP | A chave de API é usada exclusivamente no lado do servidor. O cliente utiliza o token retornado pelo gateway |
WebRTC | Durante a requisição HTTP de troca de SDP | Cabeçalho HTTP | O cliente ou servidor inicia a troca de SDP com a chave de API |
WebSocket | Durante o handshake do WebSocket | Cabeçalho HTTP | O cliente ou servidor se conecta diretamente usando a chave de API |
Obter uma chave de API
Etapa 1: Ativar o Model Studio
- Acesse o console do Alibaba Cloud Model Studio e faça login com sua conta Alibaba Cloud.
- Se esta for sua primeira vez utilizando o service, siga as instruções na tela para ativá-lo.
Etapa 2: Criar uma API Key
- No painel de navegação à esquerda do console, selecione API Key.
- Clique em Create API Key e escolha o workspace a ser associado à chave.
- Após criar a chave, copie-a e armazene-a imediatamente.
Detalhes da autenticação de conexão
Autenticação do protocolo AOQ
O protocolo AOQ adota um modelo de autenticação por proxy no lado do servidor: a chave de API é utilizada apenas no AppServer da aplicação. O cliente se conecta usando um token temporário retornado pelo gateway, evitando que a chave de API fique exposta no cliente.
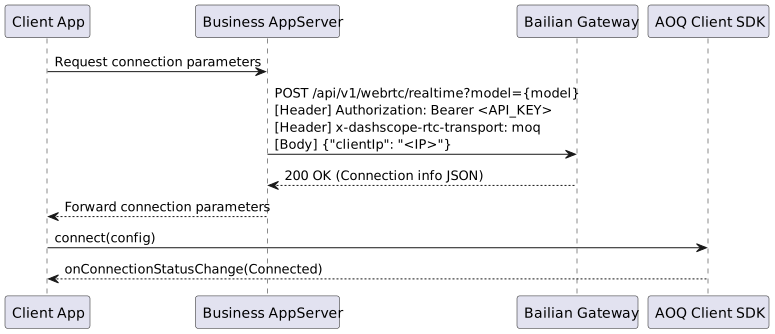
Campos da requisição
Item | Valor | Descrição |
|---|---|---|
endpoint | Selecione um domínio de acesso conforme seu cenário de negócios | Especifica o domínio de acesso. Para mais detalhes, consulte Regions and Access Domains |
Content-Type |
| Define o tipo de mensagem |
Authorization |
| Sua chave de API |
x-dashscope-rtc-transport |
| Indica o uso do protocolo AOQ |
clientIp | Endereço IP público real do cliente | Opcional. Se omitido, será usado o endereço IP que fez a requisição ao gateway do Model Studio. Caso especificado, o valor de clientIp terá prioridade. A Realtime API seleciona o melhor ponto de acesso Relay com base no endereço IP do cliente |
Exemplo de resposta
Campos da resposta
Campo | Descrição |
|---|---|
sid | ID de sessão único |
aoqTokenForClient | Token de conexão do cliente. Passe-o para o campo token do SDK |
clientRelayEndpoints | Array de pontos de acesso Relay (endpoint + porta) |
clientRelayCertFingerprint | Impressão digital do certificado TLS do Relay |
sidExpiresInSecs | Tempo de expiração da sessão, em segundos |
extraInfo.workspaceIdHash | Hash do ID do workspace |
Exemplo de conexão com o SDK cliente AOQ
clientIp é opcional no corpo da requisição. Se não for especificado, o endereço IP que requisita o gateway do Model Studio será usado como IP do cliente. Quando informado, o valor de clientIp tem precedência. Configure seu AppServer para obter o endereço IP real do cliente e transmiti-lo, garantindo a seleção do melhor ponto de acesso Relay.Autenticação do protocolo WebRTC
O WebRTC realiza a troca de SDP por meio de uma requisição HTTP POST, momento em que ocorre a autenticação. O cliente envia o Offer SDP ao servidor, que responde com o Answer SDP.
Item | Valor | Descrição |
|---|---|---|
Método da requisição | POST | - |
URL da requisição |
| Substitua endpoint e model_name. A URL de conexão varia conforme o modelo. Para mais detalhes, consulte WebRTC connection |
Content-Type |
| O corpo da requisição é uma string SDP |
Authorization |
| Sua chave de API |
Resposta | HTTP 200 contendo o Answer SDP | Retorna um código de status 4xx em caso de falha |
Autenticação do protocolo WebSocket
A autenticação via WebSocket é a mais simples: basta enviar a chave de API em um cabeçalho HTTP ao estabelecer a conexão.
Item | Valor | Descrição |
|---|---|---|
URL de conexão |
| A URL de conexão varia conforme o modelo. Para mais detalhes, consulte WebSocket connection |
Authorization |
| Sua chave de API |